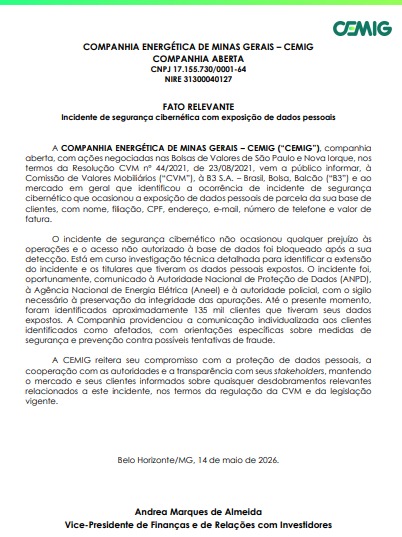
A Cemig confirmou que cerca de 135 mil consumidores tiveram dados pessoais expostos após um acesso indevido a um banco de dados utilizado no atendimento ao cliente. O caso acendeu alerta entre usuários da companhia em todo o estado de Minas Gerais e mobilizou equipes de segurança digital.
Segundo a empresa, entre as informações acessadas estão nome completo, CPF, endereço residencial e dados relacionados a débitos vinculados às contas de energia elétrica.
Apesar da gravidade da situação, a Cemig informou que, até o momento, não há indícios de vazamento de senhas, informações bancárias ou dados financeiros mais sensíveis dos consumidores.
Acesso irregular foi bloqueado
De acordo com a companhia, o acesso indevido foi identificado pelas equipes de monitoramento e bloqueado imediatamente após a detecção da ocorrência.
A empresa afirmou ainda que iniciou uma investigação interna com apoio de especialistas em segurança cibernética para identificar a origem da invasão e avaliar a extensão completa do incidente.
O caso também foi comunicado oficialmente à Autoridade Nacional de Proteção de Dados (ANPD), à Agência Nacional de Energia Elétrica (Aneel) e a outros órgãos competentes.
Consumidores começaram a ser notificados
A Cemig informou que os clientes potencialmente afetados estão sendo avisados por meio dos canais oficiais da empresa. A companhia também reforçou orientações para evitar golpes e tentativas de fraude que possam surgir após o vazamento das informações.
Entre as recomendações feitas aos consumidores estão:
- Não compartilhar senhas;
- Não informar códigos recebidos por SMS;
- Não repassar dados de cartão bancário;
- Não realizar pagamentos fora dos canais oficiais;
- Desconfiar de mensagens com tom de urgência ou ameaça.
Especialistas em segurança digital alertam que criminosos costumam utilizar dados vazados para aplicar golpes personalizados, aumentando as chances de convencer vítimas por meio de falsas cobranças, mensagens fraudulentas e ligações simulando atendimento oficial.
Lei Geral de Proteção de Dados prevê responsabilidades
O episódio também reacende discussões sobre segurança da informação e proteção de dados pessoais no Brasil. A Lei Geral de Proteção de Dados (LGPD) estabelece regras para armazenamento e proteção de informações dos consumidores, além de prever medidas em casos de incidentes de segurança.
A expectativa agora é que as investigações apontem como ocorreu o acesso indevido e se houve eventual falha de proteção no sistema utilizado pela companhia.
Consumidores devem redobrar atenção
A principal orientação para os clientes é monitorar movimentações suspeitas, evitar clicar em links desconhecidos e procurar atendimento diretamente nos canais oficiais da Cemig em caso de dúvidas.
Autoridades também reforçam que qualquer tentativa suspeita de golpe deve ser denunciada imediatamente.